Lokaler IP Knowledge Service
Warum ich einen kleinen Go- und SQLite-Microservice gebaut habe, um AbuseIPDB-Abfragen lokal zu cachen, Reverse-DNS zu prüfen und IP-Entscheidungen zu speichern.
Wenn Du zu Hause oder in einem kleinen Homelab ein paar Dienste betreibst, fragst Du Dich irgendwann automatisch, wer da eigentlich ständig an Deine Tür klopft. Jedes Mal, wenn im Firewall-Log, im Reverse Proxy oder in einem eigenen Skript eine verdächtige IP-Adresse auftaucht, willst Du wissen: Ist das ein bekannter Scanner, ein harmloser Crawler oder einfach nur Grundrauschen?
Mein erster Reflex war, aus jedem Skript heraus direkt die AbuseIPDB-API abzufragen. Das funktioniert eine Weile – bis Du in Rate-Limits läufst, auf externe HTTP-Antworten wartest oder merkst, dass drei verschiedene Tools innerhalb von fünf Minuten nach exakt derselben IP gefragt haben. Also habe ich mir einen kleinen, lokalen IP Knowledge Service gebaut, der dazwischensitzt und sich die Ergebnisse merkt.
Warum Go und SQLite?
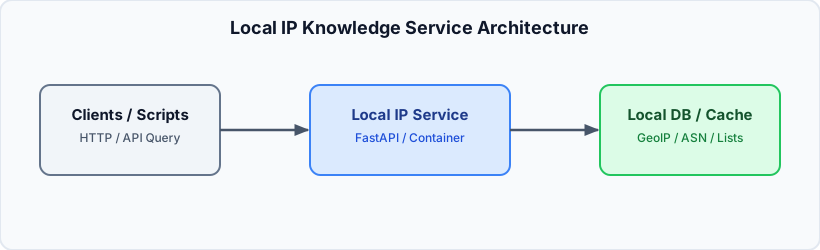
Ich wollte etwas, das kaum Ressourcen frisst. Der Dienst ist in Go (1.24+) geschrieben und nutzt einen reinen Go-SQLite-Treiber (modernc.org/sqlite) im WAL-Modus (Write-Ahead Logging). Da kein CGO nötig ist und kein separater Datenbank-Daemon im Hintergrund laufen muss, entsteht eine einzige statische Binary, die im Container mit unter 10 MB RAM auskommt.
Gecachte Abfragen kommen in unter einer Millisekunde zurück – meine lokalen Tools müssen also nicht mehr auf externe APIs warten.
Was der Dienst konkret macht
Wenn ein interner Client GET /api/v1/ip/{ip} aufruft, läuft im Hintergrund ein klarer Ablauf:
- Lokalen SQLite-Cache prüfen: Ist der Eintrag noch frisch (gesteuert über
CACHE_TTL_HOURS, standardmäßig 24 Stunden), wird derlastSeen-Zeitstempel aktualisiert und das gecachte Ergebnis sofort zurückgegeben. - Interne Netze überspringen: Bogon- und RFC-1918-Adressen (also private Netze, Loopback oder CGNAT) werden automatisch erkannt, damit ich kein AbuseIPDB-Kontingent für mein eigenes LAN verschwende.
- DNS prüfen: Es wird ein Reverse-DNS-Lookup (PTR) inklusive Forward-Confirmed Reverse DNS (FCrDNS) ausgeführt, um gefälschte Hostnamen zu entlarven.
- AbuseIPDB v2 abfragen: Nur bei einem Cache-Miss, abgelaufenem TTL oder explizitem
?refresh=truegeht überhaupt eine Anfrage nach draußen.
Zusätzlich gibt es eine kleine Policy-Engine (neutral, blacklisted, whitelisted) mit optionalem Ablaufdatum und einer Audit-Historie. Wenn ein Proxy oder eine Firewall einfach nur melden möchte, dass eine IP wieder gesehen wurde, reicht ein POST /api/v1/ip/{ip}/seen, ohne dass ein externer Lookup ausgelöst wird.
Außerdem bringt der Dienst einen AbuseIPDB-v2-Caching-Proxy unter GET /api/v2/check (und GET /check) mit, der exakt dem offiziellen Schema entspricht. Bestehende Tools müssen also nur ihre Base-URL anpassen. Und für den schnellen Blick zwischendurch gibt es unter / bzw. /ui ein schlichtes Dark-Mode-Dashboard.
Setup mit Docker Compose
In der docker-compose.yml stellt der Container ip-knowledge-service den Port 8085 bereit (intern 8080) und legt die SQLite-Datenbank persistent unter /data/ip_knowledge.db ab.
cp .env.example .env
docker compose up -d
Daneben läuft ein kleiner cron-Container, der beim Start und jede Nacht um 3:00 Uhr sync_cidr_groups.py ausführt, um CIDR-Gruppen aktuell zu halten.
Die ehrlichen Grenzen
Das Ganze ist bewusst einfach gehalten. Durch SQLite ist der Dienst für ein einzelnes Homelab oder internes Netz gedacht, nicht für ein verteiltes Multi-Region-Cluster. Und wenn Du in der .env keinen ABUSEIPDB_API_KEY hinterlegst, läuft der Service trotzdem – dann aber eben nur mit lokalen DNS-/FCrDNS-Checks und manuellen Entscheidungen.
Für mein Setup ist diese lokale „Single Source of Truth“ für IP-Reputation trotzdem eine riesige Erleichterung: kein verbranntes API-Limit mehr und endlich brauchbarer Kontext in den Logs.